
- Column
- CRA発効で製品セキュリティはユーザー保護から社会保護・安全保障へ
先行するCRA第14条は平時からのセキュリティ管理を求める【第5回】
72時間以内の報告義務には付け焼刃では対応できない
次に、72時間以内に正しい報告を行うためには、何が必要なのかを考えてみよう。結論から言えば、大切なのは平時の準備だ。外部から脆弱性情報やインシデント情報が入ったときに「誰が受け取り、誰に連絡し、どの基準で判断するのか」が決まっていなければ、この対応だけで時間オーバーになってしまう。受付窓口、連絡ルート、エスカレーション基準をあらかじめ定めておくことが重要である。
次に、受け取った情報が「自社製品に関係するのか」「どの顧客に影響し得るのか」「重大性はどの程度か」を短時間で見極めなければならない。そのためには、製品台帳、部品表、SBOM、サードパーティー製ソフトウェアの利用状況などが、すぐに確認できる状態になっていることが望ましい。
さらに、72時間以内に正しい報告内容を作成するには「開発、製造、品質保証、保守、法務、経営層のどこに連絡し、どこまでエスカレーションするのか」を事前に定めておくことも不可欠になる。
例えば製品のセキュリティインシデントは、製品に起因する問題ではなく、工場のハッキングに起因するケースもある。工場においても、開発と並行して、工場ネットワーク、接続先システム、導入ソフトウェアなどのセキュリティ欠陥を迅速に確認する必要があるだろう。
CRA対応の鍵握るPSIRTは製品セキュリティの司令塔
この課題への対応の中核となるのが、PSIRT(Product Security Incident Response Team)である。製品に関わる脆弱性・インシデント対応をライフサイクル全体で統括する社内横断の機能だ。重要なのは、PSIRTを単なる「報告窓口」として捉えないことである。
脆弱性・インシデント対応では次のように、さまざまな部門が関係している。
●開発部門は設計や修正の妥当性を判断する
●製造部門はセキュリティ対策の有効性や攻撃ログをチェックする
●品質保証部門は出荷済み製品への影響を判断する
●保守部門は現場適用の可否を確認する
●調達部門はサードパーティサプライヤーとの連携をする
●法務部門は法令要件を確認する
●経営層は対応優先順位を判断する
PSIRTは、これらの部門を平時・有事において統括するハブとなり、外部からの情報受領からトリアージ、対象製品の特定、影響分析、修正方針の検討、顧客への通知、外部報告、再発防止までを一気通貫でつなぐる(図2)。つまりPSIRTは「製品セキュリティのインシデント報告のために後付けで置く組織」ではなく、製品セキュリティ全体にガバナンスを効かせ、製品セキュリティインシデントを未然に防止しつつ、インシデント発生後はこれをすぐに鎮火させる「製品セキュリティの司令塔的役割を担う組織」である。
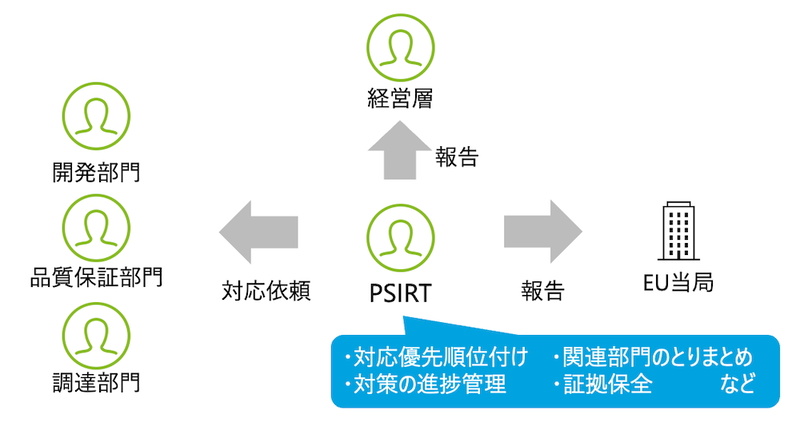
勘違いしてはいけないのは、24時間以内の通知や72時間以内の報告を守ることは製品セキュリティの目的ではない。製品セキュリティの目的は、セキュリティインシデント発生を未然に防ぐこと、発生した場合は直ちに鎮火させることである。24時間以内の通知や72時間以内の報告が守られることは、その結果である。
この目的を達成するには、PSIRTを中心に関連部門で十分な準備が必要になる。人材育成、役割分担、連絡ルート、判断基準、製品台帳、SBOM、サプライチェーン管理、演習といった事前準備が求められる。この事前準備をおざなりにすれば、24時間以内の通知はできたとしても、72時間以内の報告は具体性を欠いたものになるだろう。そこでは平時の管理水準の低さが露呈する。
こうしたPSIRTを構築する過程においては、多くの好ましい副次的な効果も生み出される。製品の棚卸しは進み、SBOMは整備され、サプライチェーンの可視化が進み、社内の意思決定が速くなる。インシデント発生時においても顧客への迅速な説明責任が可能になり、有事の際にもブランド力や企業価値は損なわれにくくなる。つまり、第14条への対応は、単なる法規制対応ではなく、経営の成熟度を高めるチャンスでもある。
次回は、PSIRTと連携してセキュリティ対応を推進する製造部門に焦点を当て、CRA対応における工場の役割、SBOM運用、記録管理のポイントを解説する。
小林 海人(こばやし・かいと)
デロイト トーマツ サイバー シニアコンサルタント。東京大学工学部システム創成学科卒業。外資系産業用ロボットメーカーを経て、デロイト トーマツ サイバー入社。製薬、半導体製造装置、FA機器、自動車部品など製造業の工場セキュリティ/製品セキュリティの向上、PSIRT体制構築の支援業務に従事している。TC65/WG10国内委員。
松尾 正克(まつお・まさかつ)
デロイト トーマツ サイバー マネージングディレクター。九州大学大学院工学研究科応用物理学専攻修士課程修了。日系総合電機メーカー、監査法人トーマツを経てデロイト トーマツ サイバー入社。自動車、建設機械、医療機器、IP電話、FAX、プリンター、複合機、決済端末、決済端末、インターホン、監視カメラ、車載や住宅のスマホ鍵など、さまざまなIoT機器のリスクアセスメント、設計コンサル、開発を担当。OTセキュリティでも多数のコンサル経験を持つ。組み込み機器用の暗号モジュール開発や耐量子暗号、量子暗号通信、秘密分散技術の研究・開発・コンサルも経験している。