
- Column
- CRA発効で製品セキュリティはユーザー保護から社会保護・安全保障へ
先行するCRA第14条は平時からのセキュリティ管理を求める【第5回】
第1回と第2回で、CRA(EU Cyber Resilience Act:欧州サイバーレジリエンス法)における品質保証とステークホルダーとの関係構築について解説した。第3回と第4回では、品質保証におけるセキュアBOMの重要性と、その運用に求められる実務について取り上げた。今回は、セキュアBOMを実際に運用し、脆弱性・インシデント対応の中核を担うPSIRT(Product Security Incident Response Team)に焦点を当て、その構築・運用について解説する。
第1回で解説したように、CRA(EU Cyber Resilience Act:欧州サイバーレジリエンス法)は2024年10月に採択され、同年12月に発効した。主要な義務の多くは2027年12月11日から適用される。ただし第14条に定める「製造者による脆弱性・インシデントの報告」は、それに先行して2026年9月11日から適用される。
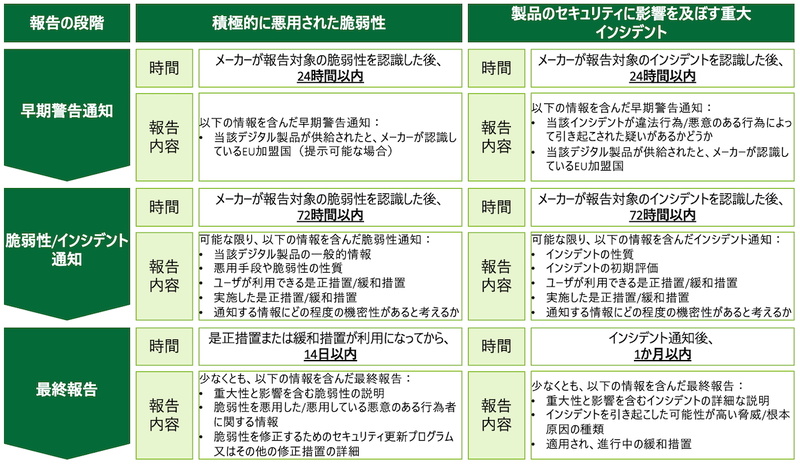
第14条は、製造者が対象となる脆弱性やインシデントを把握した場合、原則として24時間以内の通知と72時間以内の報告を求めている(図1)。ただ注意したいのは、CRAが求めているのは“報告の速さ”ではないという点である。「問題が起きてから関係者を集め、24時間以内に通知、または72時間以内に知っていることを報告すればよい」と考えているのであれば、それは誤りだ。
第14条が求めているのは、迅速かつ確実な暫定対策の実施や是正方針の立案である。そのためには、製品の脆弱性やインシデントを平時から把握し、評価し、是正し、必要な相手に適切に報告できる運用能力が不可欠になる。見方を変えれば第14条は、有事だけでなく、平時におけるセキュリティの確かな管理を求めていると言える。なお実務上は、24時間以内の通知や72時間以内の報告に加え、最終報告も見据えておくことが重要である。
CRA第14条が求める通知と報告の中身
第14条の通知・報告の概要を整理する。ここでは(1)適用対象、(2)通知・報告対象事象、(3)通知・報告内容と期限の3点を確認する。
(1)適用対象製品
上述したようにCRAは2027年12月11日から適用されるが、第14条の通知・報告義務は2026年9月11日から先行して適用される。そのため、2027年12月以降に市場投入する新製品だけを対象に考えるのでは不十分だ。少なくとも、適用開始時点で自社がサポート対象としている既存製品についても、対象となる脆弱性やインシデントを把握した場合に備え、通知・報告体制を準備しておく必要がある。
(2)通知・報告対象の事象
第14条の通知・報告対象となる事象は(1)積極的に悪用された脆弱性と(2)セキュリティに影響を及ぼす重大インシデントの2つである。前者は実際に攻撃に悪用された脆弱性である(第3条(42))。製品に含まれる脆弱性のうち、攻撃者による悪用の事実または、その合理的な根拠が確認されたものを指す。従って、自社製品において悪用された痕跡が確認された場合には、通知・報告対象になる可能性が高い。
後者は、製品のデータや機能の可用性、真正性、完全性、または機密性を保護する能力に悪影響を及ぼす、または悪影響を及ぼす可能性のあるインシデントを指す(第3条(44))。製品そのものに脆弱性がある場合だけでなく、開発・製造・保守のプロセスに問題があり、その結果として顧客や利用者にサイバーセキュリティリスクが生じる場合も含まれる。例えば、ソフトウェア更新の経路に攻撃者が侵入し、悪意あるコードを混入させるケースなどがその典型例である。
(3)通知・報告内容と期限
第14条では、インシデント把握後の24時間以内の通知と72時間以内の報告、そして、その後の最終報告が求められる24時間以内の通知では、原因や影響範囲は確定していなくても問題ない。しかし、少なくとも「何が起きているのか」「どの製品が関係していそうか」「何が分かっていて、何が未確定なのか」は整理し、所定の窓口に伝えられる状態でなければならない。
72時間以内の報告では、そこから一歩進んで、影響評価、判明している技術的な内容、暫定対策や是正方針など、より具体的な情報が求められる。従って「報告は期限さえ守ればよく、内容の質は問われない」といった誤った理解のままでは正しい報告ができず、違反に問われる可能性が高い。正しい報告を72時間以内に実施することは容易ではないが、だからと言って報告の質を落とすことは認められていない。