- Column
- AI技術を競争力に変える、実装から定着までの道筋
悪用までの猶予が「1分」に迫るフロンティアAI時代に開発と本番を貫く脆弱性管理が必要
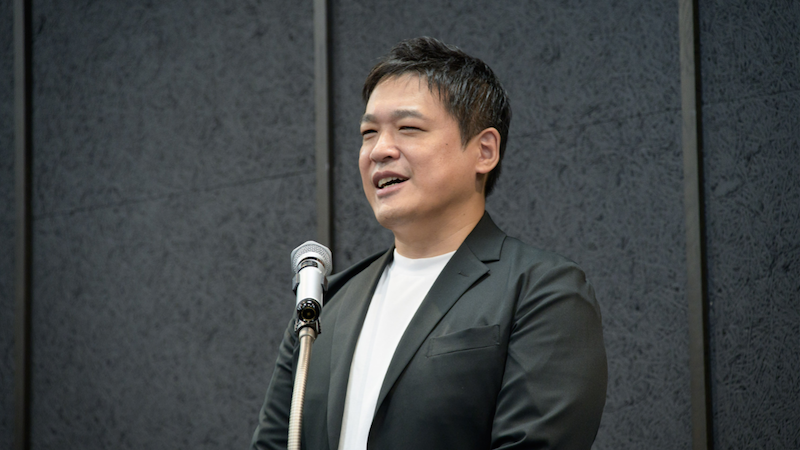
「インプレス AI Days 2026」より、日本IBM ソフトウェア事業統括 オートメーション・プラットフォーム事業部の河野 哲也 氏
- 提供:
- 日本IBM
フロンティアAI(最先端AIモデル)の進化により、脆弱性の発見から悪用までの時間が急速に縮まっている。脆弱性のすべてに手を打つのが現実的でなくなる中、企業にはリスクに基づいて優先順位を付け、修正を素早く本番環境へ反映する体制が欠かせない。日本IBM ソフトウェア事業統括 オートメーション・プラットフォーム事業部 オートメーション・プラットフォーム テクニカルセールスの河野 哲也 氏が「インプレス AI Days 2026」(主催:インプレス、2026年9月15日〜16日)に登壇し、開発段階と本番環境の両面から脆弱性を管理するモデルの具体像を話した。
「脆弱性の数が増えているだけではない。即座に悪用されることが問題になっている」--。日本IBM ソフトウェア事業統括 オートメーション・プラットフォーム事業部 オートメーション・プラットフォーム テクニカルセールスの河野 哲也 氏は、フロンティアAI(最先端AIモデル)がセキュリティにもたらした変化をこう指摘する(写真1)。
国内でも危機感は高まっている。金融庁は2026年5月、フロンティアAIによる脅威を踏まえて金融機関に短期的な対応を求めた。脆弱性の発見から攻撃までのスピードと規模が急拡大していることを指摘し、大量の脆弱性やパッチの発生を前提に、資産管理、脆弱性管理、監視体制を経営主導で早急に強化するよう求めている。
背景にあるのは脆弱性の急増だ。新規に登録されるCVE(Common Vulnerabilities and Exposures:共通脆弱性識別子)は2016年の約6400件から増え続け「2026年には約5万9000件と700%以上増える見込み」(河野氏)だ。増加傾向はフロンティアAIの登場以前から続いていたものの、脆弱性の発見もまたAI技術によってさらに加速している。
悪用までの時間は「1年」から「1分」へと縮まる
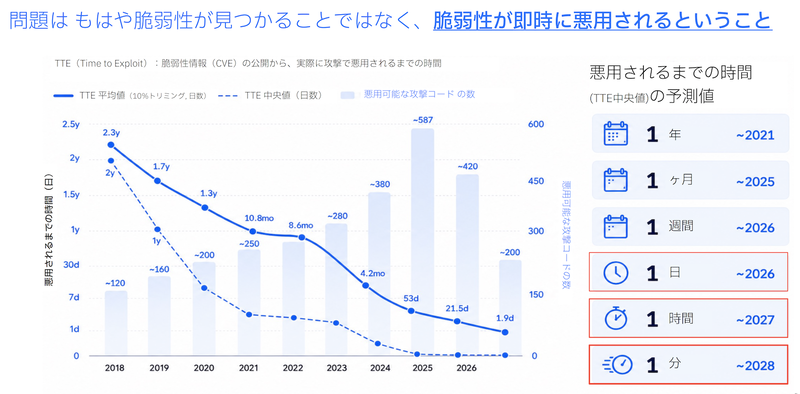
より深刻なのは、脆弱性情報の公開から実際に悪用されるまでの時間(TTE:Time to Exploit)の短縮だ。河野氏が示した予測では、2021年ごろまで「1年」だったTTEは、2025年に「1カ月」、2026年には「1週間」から「1日」へと縮まり、2027年には「1時間」、2028年には「1分」に達する(図1)。「現時点ですでに、平均29分で悪用されるという数字も出ている」(同)と言う。
数が増え、悪用までの猶予も縮む中、河野氏は「すべての脆弱性に対応するのは、もはや現実的ではない」と話す。限られた手数で守るには「事業への影響と悪用リスクに基づいて優先順位を付け、迅速に対応することが重要になる」(同)とする。
「Shift Right」と「Shift Left」を両立させる
では、具体的にどんな仕組みで実現するのか。河野氏が提示したのが「Shift Right」と「Shift Left」を両立させる脆弱性管理モデルだ。前者は、本番環境のリスクを継続的に監視し、パッチ適用などで是正していく従来型のアプローチを指す。後者は、開発段階でリスクを減らすアプローチだ。同時に進めるのは「AI技術によるコード生成が一般化する一方で、レビューが追い付かず、脆弱性が混入するリスクが高まっている」(同)からだ。
一方で、現場の脆弱性管理には課題も多い。その現状を河野氏は「スプレッドシートを使った手作業での情報整理に多くの工数が割かれ、何を基準に優先順位を付けるかの判断に迷い、システムごとに分かれた対応状況が組織としてリアルタイムに見えていないケースが目立つ」と説明する。
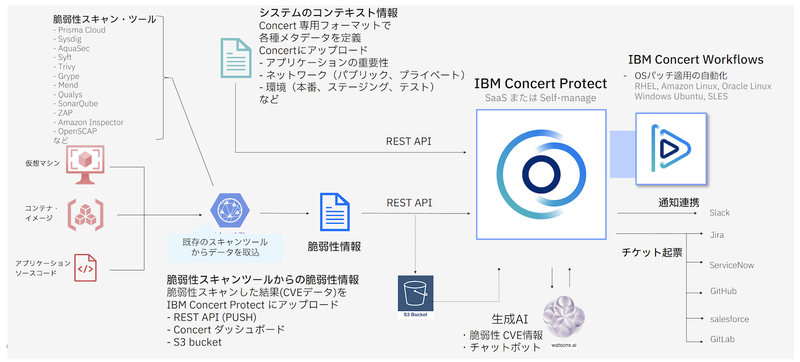
こうした課題の解消を狙うのが、SDLC(Software Development Life Cycle:ソフトウェア開発ライフサイクル)全体の保護を担う製品群「IBM Concert」である。中核の「IBM Concert Protect」は、スキャンツールで発見した脆弱性の情報を集約し、影響範囲の特定やリスクの算出、優先順位付けを経て修正へとつなげる。
まずShift Rightの領域で情報源となるのは、クラウドセキュリティサービス「Prisma Cloud」(米Palo Alto Networks製)やOSS(オープンソースソフトウェア)の脆弱性スキャナー「Trivy」(米Aqua Security製)、脆弱性管理サービス「Qualys」(米Qualys製)や「Amazon Inspector」(米AWS製)といった既存のスキャンツールだ。
スキャンツールを介して、仮想マシンやコンテナイメージ、ソースコードを対象にした検出結果を用いる。「本番環境か検証環境か、外部に公開されているか、どのシステムと連携しているかといったシステムのコンテキスト(文脈)情報を組み合わせ、優先順位を判断する」(河野氏)という(図2)。