
- News
- 共通
AI技術で加速するOTへの攻撃はパッチ中心の防御が限界に、台湾TXOne Networksが説明
遅れる防御側のAI活用は対策の優先付けが課題に
一方、対する防御側でのAI活用も遅れている。調査会社の英OmdiaがOT関連企業に実施したアンケート調査では、「(OT設備を保護するために)AIエージェントの導入を最優先課題とする」との回答は12%にとどまった。
実際には導入意欲はあるものの「予算の確保やリスクの特定などにリソースが割かれ、対応が遅れている」とリュウ氏は分析する。Omdiaは、AI駆動型のOTセキュリティ自動化機能について「ベンダーの実装が普及するまで1〜2年、顧客側の本格導入まで2〜3年かかる」と予測する。
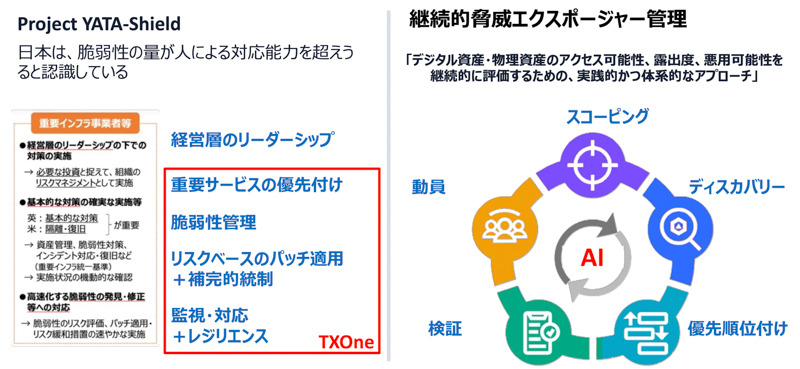
それでも、日々増える脆弱性と高度化する攻撃を前に、OT環境を放置するリスクは大きい。実際日本政府も、重要インフラ事業者や政府機関が取るべき対策パッケージ「Project YATA-Shield」を提唱し、注意喚起している。パッケージは「CTEMで対応する範囲に含まれる」(リュウ氏)内容だ。
CTEMの実践について、リュウ氏は「(1)Scoping:資産や攻撃対象の範囲設定、(2)Discovery:脆弱性や設定ミスの発見、(3)Prioritization:リスクの優先順位付け、(4)Validation:脆弱性や防御機能の検証、(5)Mobilization:対策の実行への動員、5つをループとして継続的に回す活動だ」と説明する(図1)。
日本ではフィジカルAI環境のセキュリティが議論に
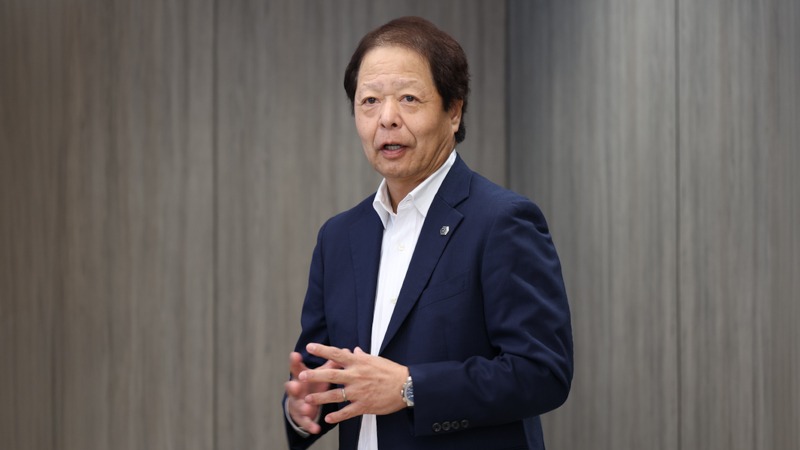
TXOneが日本で事業を始めたのは2022年。それ以降の動きを振り返り、同社日本法人代表執行役員社長の近藤 禎夫 氏は「現在の議論の中心はフィジカルAIやエッジ(端末側)AIの環境で、サイバーセキュリティをどう進めていくかだ」と指摘する(写真2)。
実際、インシデントの顕在化に伴い「顧客から、どう取り組んでいけばよいのかと相談をもらうケースが増えた」(近藤氏)という。パートナーからも「ITとOTの融合が進む中で、どうサービスを統合すればいいのかと質問されるケースが増えている」(同)との現状だ。
採用企業に共通する課題感として近藤氏は「(1)外部から隔離していれば安全という前提が通用しなくなったこと、(2)侵入を防げない以上は可視化が欠かせなくなったこと、(3)OTセキュリティの判断が現場から経営判断に移ったこと、の3つなどをポイントに挙げる。
台湾企業であるTXOneは、半導体業界向けの展開に強みを持つ。日本でも、2023年の半導体関連の展示会「SEMICON Japan」へ初めて出展し、2025年には経済産業省の半導体産業SWG(サブワーキンググループ)に参加するなど、同業界に力を入れてきた。
そうした中で日本企業は、半導体素材などグローバルサプライチェーンの中では高いシェアを持つ。市場拡大に向けては「どう製品を展開させていくかを業界ラウンドテーブルなどを通じて議論している」(近藤氏)最中だ。ほかにも「自動車のほか、製薬、化学、製鉄などのプロセス製造業にも広げている」(同)とする。
CTEMの実現に向けた製品としてTXOneは、OT環境可視化サービス「Sennin」、エンドポイント保護サービス「Stellar」、セキュリティ検査サービス「Element」を提供する。これは(1)Discover:可視化、(2)Assess:リスク評価、(3)ProtectL防御、を担う製品を組み合わせた「D-A-Pフレームワーク」に基づくとする。
これに加えて、(4)例外的パッチ適用、(5)継続的検証、のためのサービスも提供している。これら5つを柱としながらAI(人工知能)を活用するための基盤「Operational-Aware AI」を用意している。