
- News
- 共通
AI技術で加速するOTへの攻撃はパッチ中心の防御が限界に、台湾TXOne Networksが説明
AI(人工知能)技術によるサイバー攻撃の高度化を受け、OT(Operational Technology:制御・運用技術)の防御には新たなモデルが必要になるという。台湾のTXOne Networksの2026年9月17日にメディア/アナリスト向けブリーフィングを開き、脆弱性の優先付けを講じて対策するCTEM(Continuous Threat Exposure Management:継続的脅威エクスポージャー管理)への転換を訴えた。
「これまでの10年はOT(Operational Technology:制御・運用技術)の脆弱性管理がテーマだった。しかしこれからの10年は、脆弱性が10倍以上に増え、リスクを特定してパッチ(修正プログラム)で修正するといった対応は追い付かなくなる」--。OTセキュリティを手掛ける台湾TXOne Networks 創業者兼CEO(最高経営責任者)のテレンス・リュウ(Terence Liu)氏は、こう話す(写真1)。
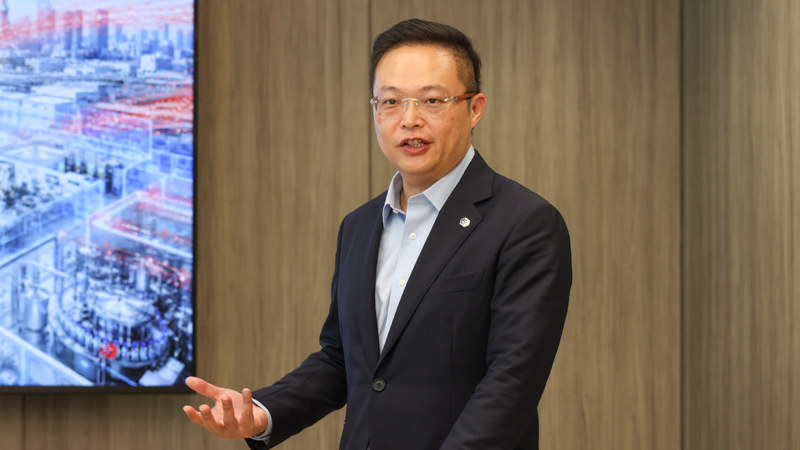
OTセキュリティでは、工場やプラント、水道施設など生産や供給を止められない設備が対象になる。AI(人工知能)技術によるサイバー攻撃の高度化を受け、リュウ氏は「OTの防御には新たなモデルが必要になる」との見方を示す。
具体的には、パッチで塞ぐ防御に代わり「日々増え続ける脆弱性をリスクに基づいて優先付けし、対策が必要なものから対応する『CTEM(Continuous Threat Exposure Management:継続的脅威エクスポージャー管理)』へ移る必要がある」(リュウ氏)とする。TXOneはその実現に向けた製品群を提供している。
AI技術が脆弱性の発見から攻撃の実行までを担い始める
脆弱性の急増を見込む背景には、AI技術が「防御側の成果にも、攻撃側の武器としても、脆弱性の発見をもたらしている」(リュウ氏)現状がある。
例えばTXOneの研究チームは、AI技術を活用して5日間で30件のIoT(Internet of Things:モノのインターネット)機器の脆弱性を発見したという。その内「3件は深刻度を示すCVSS(Common Vulnerability Scoring System:共通脆弱性評価システム)で最高値の10.0を付け、遠隔から任意のプログラムを動かせるリモートコード実行状態に該当」(リュウ氏)した。
加えて、攻撃側のAIは脆弱性の発見にとどまらない。リュウ氏は「フロンティアAI(最先端のAI技術)は攻撃の自律的実行を可能にしており、攻撃経路そのものの実行に関わり始めている」と指摘する。
攻撃側の自動化においては、防御側の限界との非対称性が構造化する。つまり「攻撃能力はソフトウェアで拡大するが、修復能力は拡大することができない」(リュウ氏)からだ。同社研究チームでは「評価用のエージェントが外部から隔離したサンドボックスを脱出し、認証情報を取得して、侵入後に別の機器へ攻撃範囲を広げる『ラテラルムーブメント』に及ぶなど、“境界を超える”挙動を確認している」(同)とする。
また、現実の設備にも被害事例が出ている。2026年8月に発生した米国の水道施設への攻撃では、インターネットに接続されたPLC(Programmable Logic Controller)「S7」(独Siemens製)が、AI技術で生成したスクリプトによる攻撃を受けた。水圧の低下や冠水を招きかねないリスクに直面し「最終的に7州40超のプラントが影響を受けた」(リュウ氏)という。