- Column
- AI技術を競争力に変える、実装から定着までの道筋
AIエージェントの“見えないリスク”に備えてアイデンティティを「関係」で統制する
「インプレス AI Days 2026」より、米SailPoint日本法人 ソリューションエンジニアリング本部の松本 修也 氏
- 提供:
- SailPointテクノロジーズジャパン
権限の範囲で評価し、統制を棚卸しからリアルタイムへ
では、AIエージェントのリスク管理では何を統制すべきか。松本氏は「答えはAIエージェントの種類によって異なる」と説明する。汎用プラットフォーム、業務プロセス特化型、製品組み込み型、特定タスク型では自由度が異なり、必要なガバナンスも変わる(図2)。
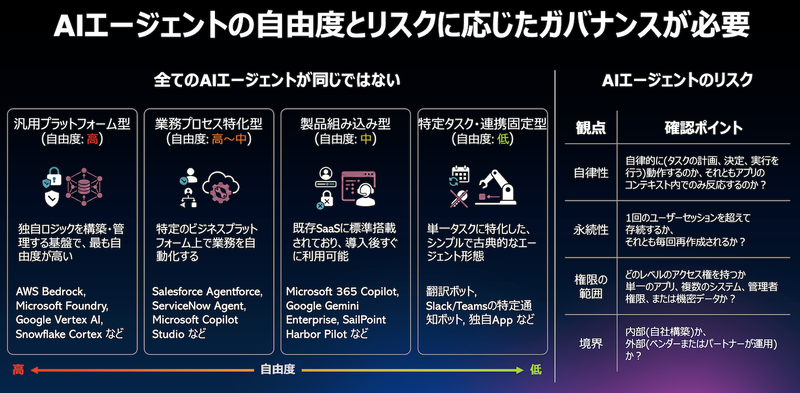
AIエージェントを見極める評価軸として松本氏は「(1)自律性、(2)永続性、(3)権限の範囲、(4)構築・運用の境界、の4つ」を挙げる。中でも(3)権限の範囲では「高度なエージェントでもアクセス権限がなければ問題は起きにくい」と、松本氏が重視する「アクセスする主体」を捉える軸だ。半面「単純なエージェントでも、顧客データや管理者権限に到達できれば甚大なリスクになる」(同)ともみる。
アイデンティティセキュリティ自体にも変革が求められる。管理対象が従業員から「マシン、ボット、AIエージェント、クレデンシャル(認証情報)へと広がったため」(松本氏)だ。従来のアクセス管理は、定期的な棚卸しで権限を見直す静的な仕組みが中心だった。しかしAI時代は、誰がどこからアクセスし、何を扱うかというコンテキスト(文脈)が常に変化する。
松本氏は「人もマシンもAIエージェントも、システムやデータへアクセスするアイデンティティという共通の視点で捉え、それぞれの特性やリスクに応じて統制する。このアプローチが出発点になる」と話す。棚卸しを待つ管理ではAIエージェントの動きに追い付かず「今後はリスクに応じてリアルタイムに判断し、アクセスを変更・是正する仕組みが欠かせない」(同)
必要な権限を必要な時だけ与え、検知から遮断までをつなぐ
これを実現する要素として松本氏が挙げるのが「(1)リアルタイムガバナンス、(2)AIエージェントそのもののガバナンス、(3)汎用的・動的な特権管理、(4)脅威管理、の4点」だ。
リアルタイムガバナンスは、権限を常時持たせず、必要な時にだけ付与する考え方だ。状況が変われば即座に見直し、「定期的な確認」から「常に正しい状態の維持」へと転換する。AIエージェントそのもののガバナンスでは、AIエージェントごとに責任者と利用者を明確にし、ライフサイクル全体を通じて管理する。
汎用的・動的な特権管理は、認証後も実行中のコンテキストを評価し続け、リスクが変われば権限を変更あるいは剥奪する仕組みだ。認証時の一度きりの判断で終わらせず、実行中も状況を問い続ける。
脅威管理では、アイデンティティとSOC(Security Operations Center:セキュリティ監視拠点)を組み合わせる。アクセスや振る舞いからリスクの兆候を検知し、権限や到達範囲を踏まえて影響を見極めたうえで、アクセス停止や権限削減へつなげる。
エージェントの所在から実行時の振る舞いまでを一貫管理する
こうした要素の実現に向けて、SailPointはアイデンティティセキュリティソフトウェア「SailPoint Identity Security」を提供している。松本氏は「人とAIエージェントのアイデンティティを同じ基盤で扱う」と説明する。
中核機能の「SailPoint Agentic Fabric」では、以下の3つの段階に対応する。松本氏は「この段階を踏まえれば、AIエージェントを安心して活用する根拠になる」と説明する。
段階1=私のエージェントはどこにいるのか :企業内に存在するAIエージェントを発見し、把握する段階
段階2=そのエージェントは何にアクセスできるのか :権限や到達範囲を把握し、ガバナンスを統制する段階
段階3=そのエージェントは今何をしているのか :実行時の振る舞いを監視し、リスクがあれば対処する段階
ポイントは、AIエージェントを単独で管理しようとしないことにある。松本氏は「AI時代はアイデンティティを『点』ではなく『関係』で捉える視点が欠かせない」とする。周辺に存在するリソースとして「ユーザーや役割、エージェント、システム、データのつながりから、誰が何を通じてどこまで到達できるのかが見えてくる」(同)
その「関係」は、AIエージェントを起点に、クレデンシャルや実行マシン、そして所有者・利用者が強く結び付いている(図3)。さらには、バックエンドのアプリケーション、詳細なアクセス権限、最終的に保護すべきデータへと連なる。
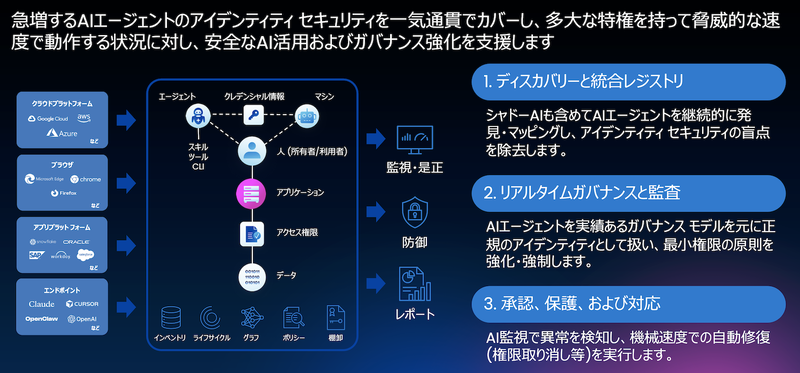
AIエージェントが機械速度で大量の処理を実行する以上、リスクが発生した際の手動対応には限界がある。講演の最後に松本氏は「こうした複雑な関係を一体で可視化し、異常検知時の実行監視から権限の取り消しまでを、一気通貫でつなぐ体制づくりが必要だ」と促す。